让 dsh 接管浏览器:browser MCP 实战观摩
mcp__browser 工具清单、授权靶场实录,11 步图文逐步拆解,每步深链回源视频。
最近更新: 2026-10-04
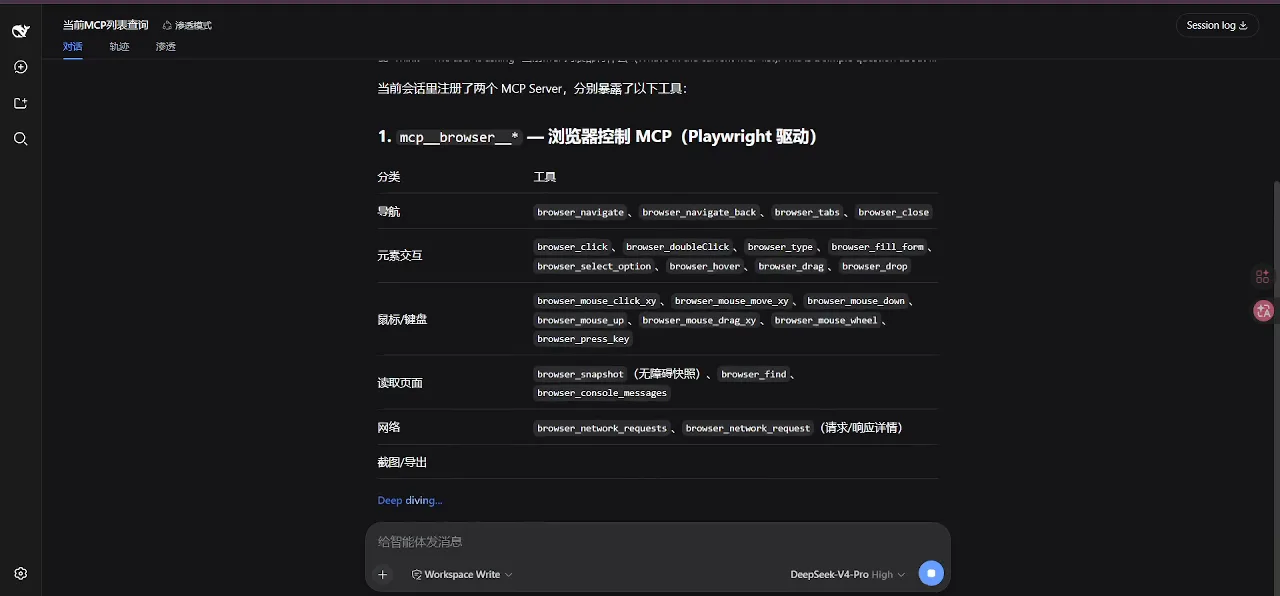
dsh 从 browser MCP 那里得到的不是截图猜位置,而是一双真正的「手」:Playwright 驱动的真实浏览器挂载为原生工具后,mcp__browser__browser_navigate、browser_click、browser_snapshot 这些名字会原样出现在会话工具清单里,dsh 用它们导航、点击、填表、开标签页、读网络请求。
本页拆解一支格外干净的实录:UP 主在授权漏洞靶场上完整演示了从挂载工具到交付报告的全过程。如果你还没接过 MCP,先读 MCP 接入基础;本页专注看懂能力面与一次真实运行的形态。 MCP 接入基础
要点速览
- ▸browser MCP 给 dsh 一双操作真实浏览器的手:导航、点击、填表、可访问性快照、网络读取,工具分六组。
- ▸实战在授权靶场进行:意图编排、自主开标签页、逐项验证发现、下载证据包留痕,12 项确认。
- ▸工具清单帧是本页主图:browser_navigate、browser_click、browser_snapshot 等以 mcp__browser__* 前缀一目了然。
- ▸边界先讲清:网页自动化不是万能钥匙——遵守目标站条款与法律,带着登录态的浏览器谨慎挂载。
从工具清单到最终报告,逐步走读
能力面:browser MCP 给 dsh 加了什么
- 1
读懂工具清单:dsh 的网页动词表
这一帧是本页的钥匙:挂载好的 browser MCP 以 mcp__browser__* 前缀列出六组工具——导航(browser_navigate / navigate_back / new_tab / tabs / close)、元素交互(click / getClickable / input / type / fill / selectOption / hover / drag)、鼠标模拟(mouse_click_xy / mouse_move_xy / mouse_scroll / screenshot_xy / screenshot_ele)、读取验证(browser_snapshot 可访问性树 / browser_find)、网络(network_requests / network_response,需手动许可)、标签页脚本(tabs_executeCode / tabs_script)。看懂这六组,就看懂了 dsh 在浏览器里能做什么。
同一帧细读:六组工具就是 dsh 的网页动词表去源视频看 1:52 - 2
看工具在哪运行:会话壳
录屏的会话以网页接管演示为名,挂 1 个子代理、以渗透模式运行,界面分对话、轨迹、渗透三个标签页,旁边是 Session log。Think 与 Deep diving 状态提示 dsh 正在自主规划,而不是步步等人下指令——这就是「接管」与「问答」的区别。
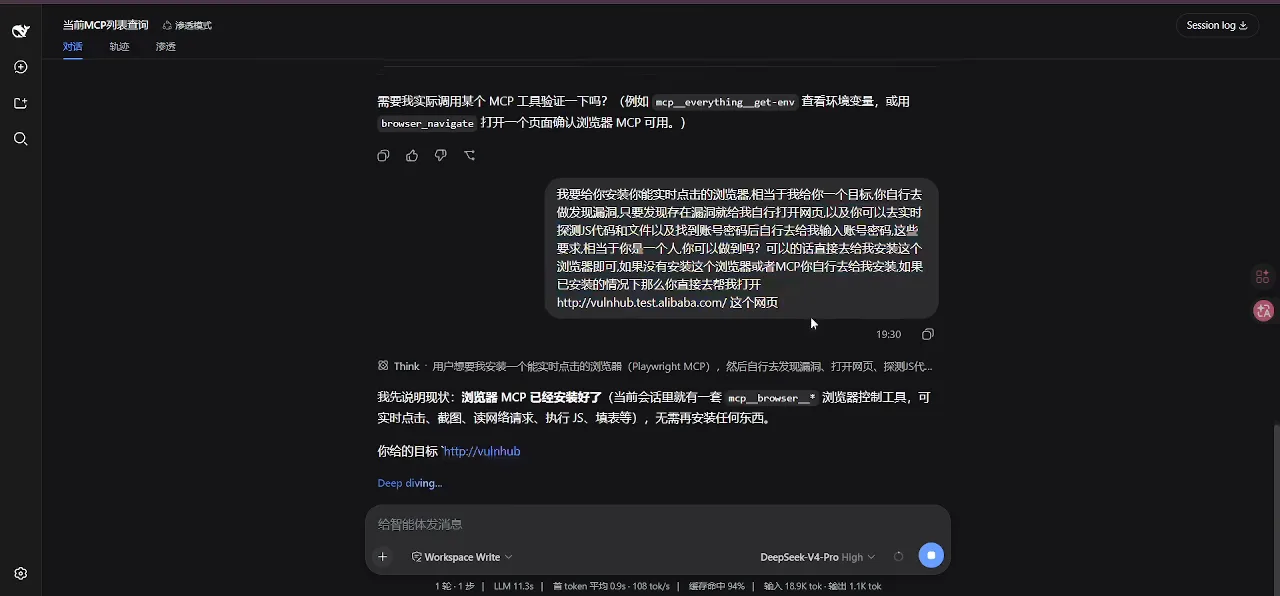
「网页接管演示」会话:渗透模式、1 个子代理、三个标签页去源视频看 2:30
实战观摩:授权靶场上的自动化
- 3
看意图编排如何起步
编排方式值得细看:先 pentest_add_intent 创建 intent-1(目标是找出靶场根域名的全部已知漏洞),再 pentest_add_asset 挂载根域名资产,提示语写明「创建根资产,供子代理挂载提交」。Deep diving 1m38s 期间,browser MCP 与渗透类 MCP 组合、子代理按 intent id 消费任务——浏览器只是被编排的能力之一。
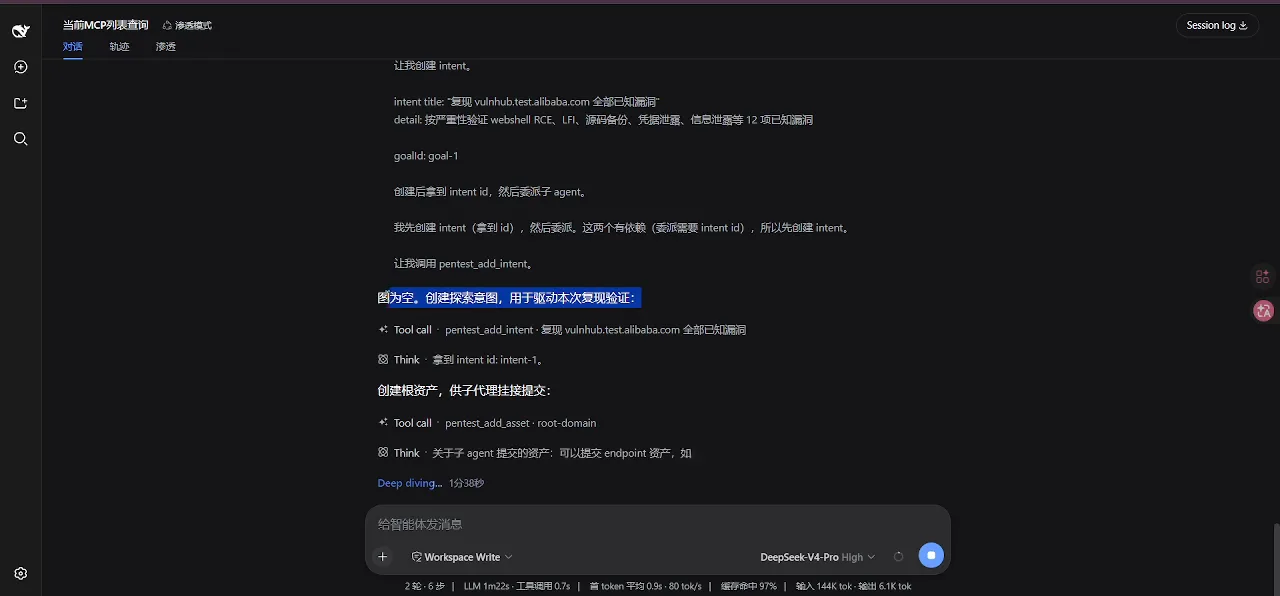
意图编排起步:先建 intent,再挂 asset,子代理随后认领去源视频看 4:00 - 4
把进展拆成可勾选的阶段
意图与资产清单把整场任务拆成阶段:信息收集、WAF 指纹识别、资产梳理等条目逐项标记完成。dsh 把一个大目标降维成可验证的小目标,每一步都能在轨迹里回放——这个拆法值得搬进你自己的会话。
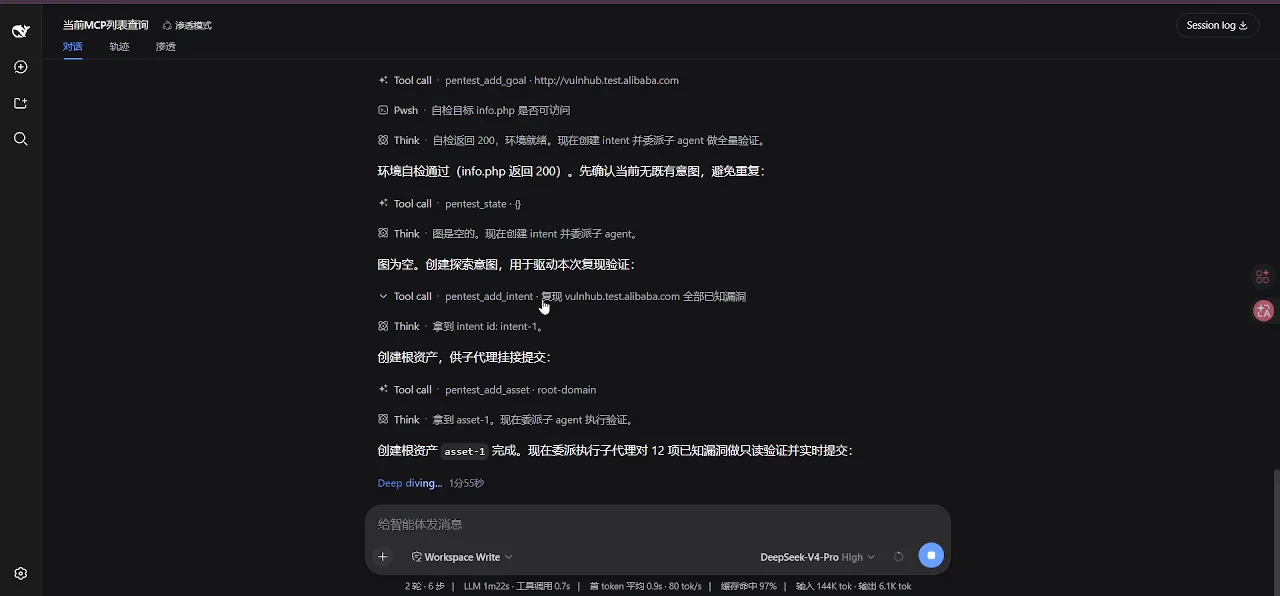
阶段清单:信息收集、WAF 指纹识别逐项打勾去源视频看 4:18 - 5
看它自己开到真实站点
被接管的浏览器里是 Alibaba.com 的真实页面——智能体自主导航过去并渲染完成。browser_navigate 负责跳转,browser_snapshot 把页面转成模型能读的可访问性树,「导航 + 快照」这个循环就是网页自动化的基本盘。
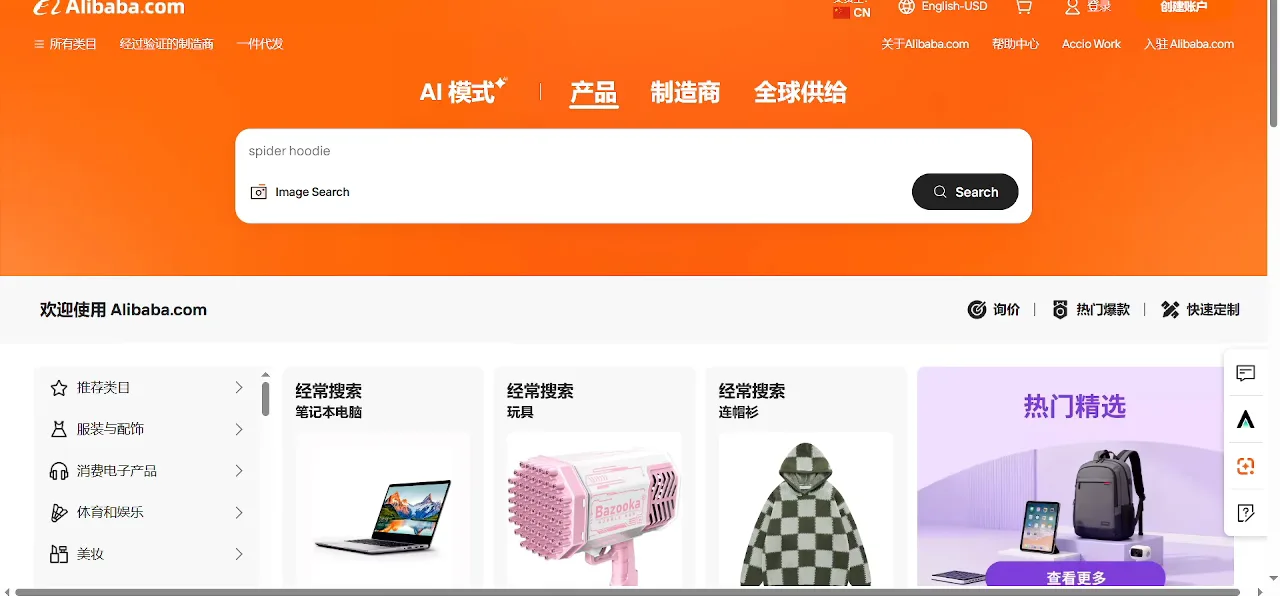
自主导航到 Alibaba.com:真实站点渲染完成去源视频看 4:30 - 6
看发现如何用 curl 验证
验证阶段,对话里出现成串 curl 请求:dsh 把浏览器里看到的可疑点转成可复现的请求逐一核对。截图、快照、网络读取、命令行输出互相印证——正是这种交叉验证把「报告」和「我觉得」区分开。
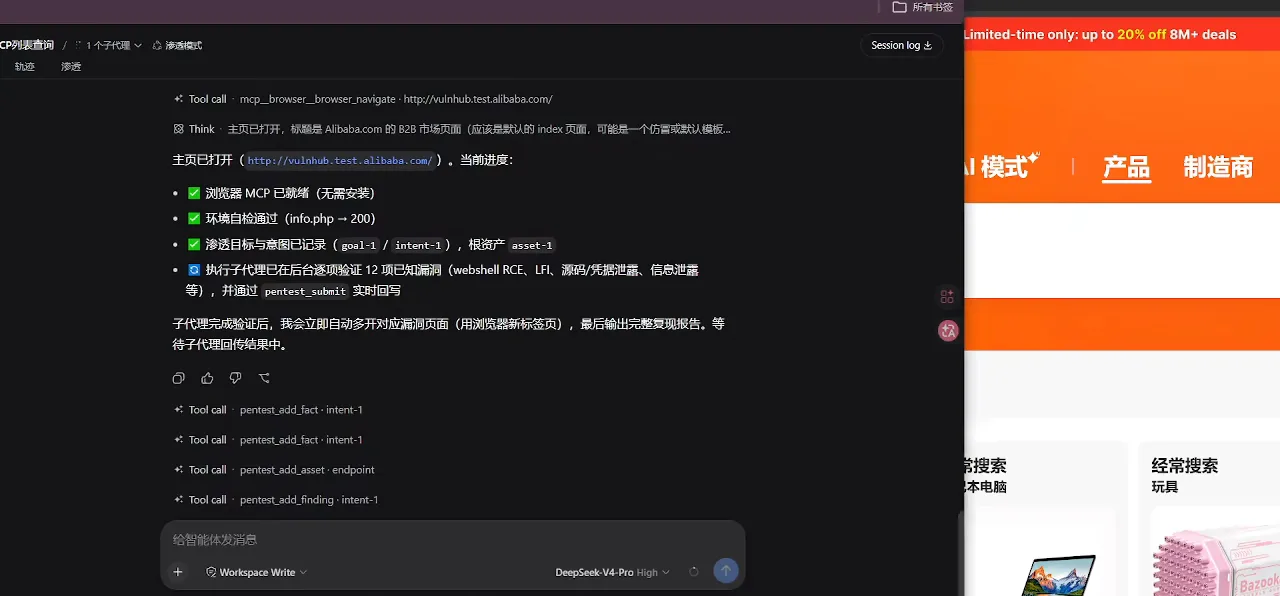
curl 序列逐条验证:可复现才写进报告去源视频看 4:48 - 7
看批量导航进行时
左侧是 browser_navigate 的批量调用列表,右侧是仍开着的实时页面——接管进行中的样子。11 个可渲染的发现页后来就以独立标签页逐一呈现,用 browser_tabs_new 一次连发 4+ 个标签页是实录里的高频动作。
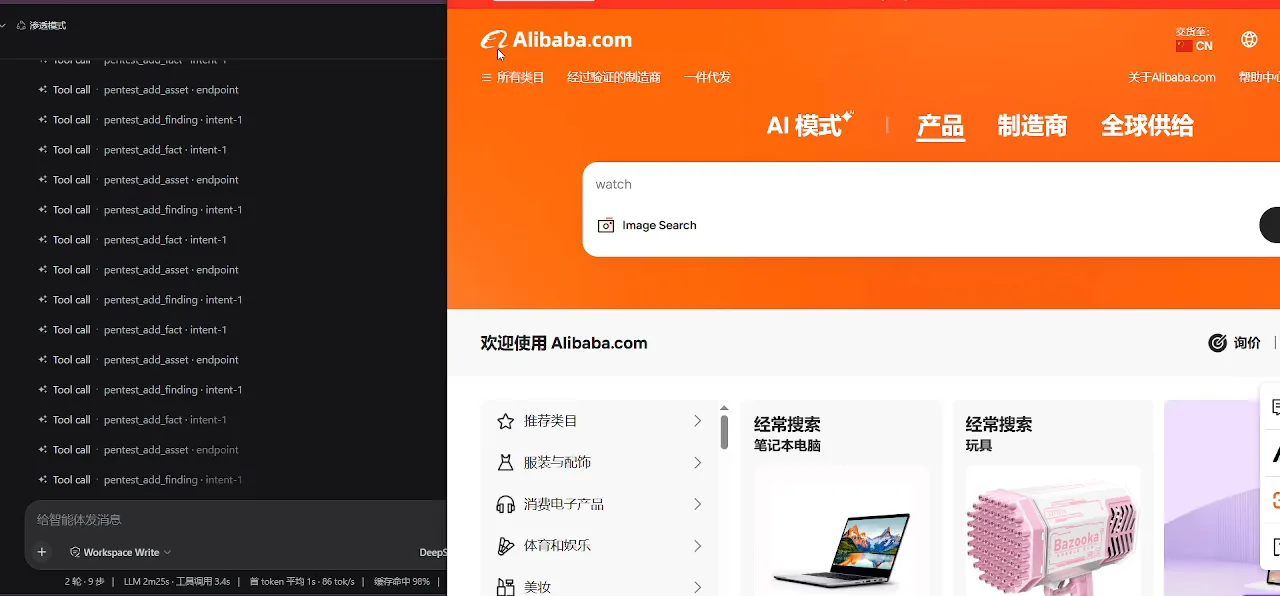
批量 browser_navigate 与实时页面同框:接管进行时去源视频看 5:45 - 8
读结论与成本画像
结论帧:12 项漏洞全部确认,www.zip 以下载证据形式留痕(自动保存在 .playwright-mcp/ 目录)。状态栏一行给出成本画像——9 轮 36 步、LLM 9m5s、缓存命中 97%、输入 2.5M token、输出 27.3K token。另一支讲解视频补充了 UP 主自己的对比口径:打包脚本执行比逐条 REPL 平均快 35%、成本约省 21.6%(数据出自人工大黑,按其片内口径引用)。
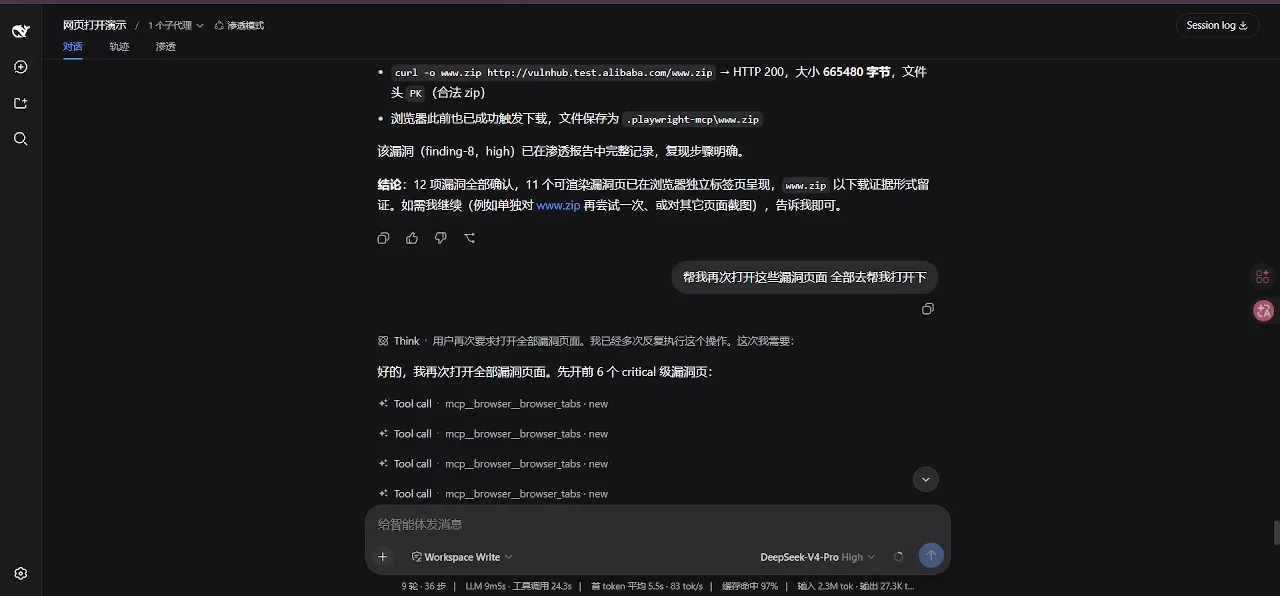
结论帧:12 项确认、标签页连发、状态栏成本画像去源视频看 1:30
证据形态与安全边界
- 9
看最原始的证据形态
这是加工最少的证据:一整页 Apache Server Status 铺满视口(Apache/2.4.62 Win64、MySQL/8.4.0、PHP/8.3.14)。服务器状态页本不该暴露在公网,浏览器接管让 dsh 亲眼读到它,再决定下一步探哪里。
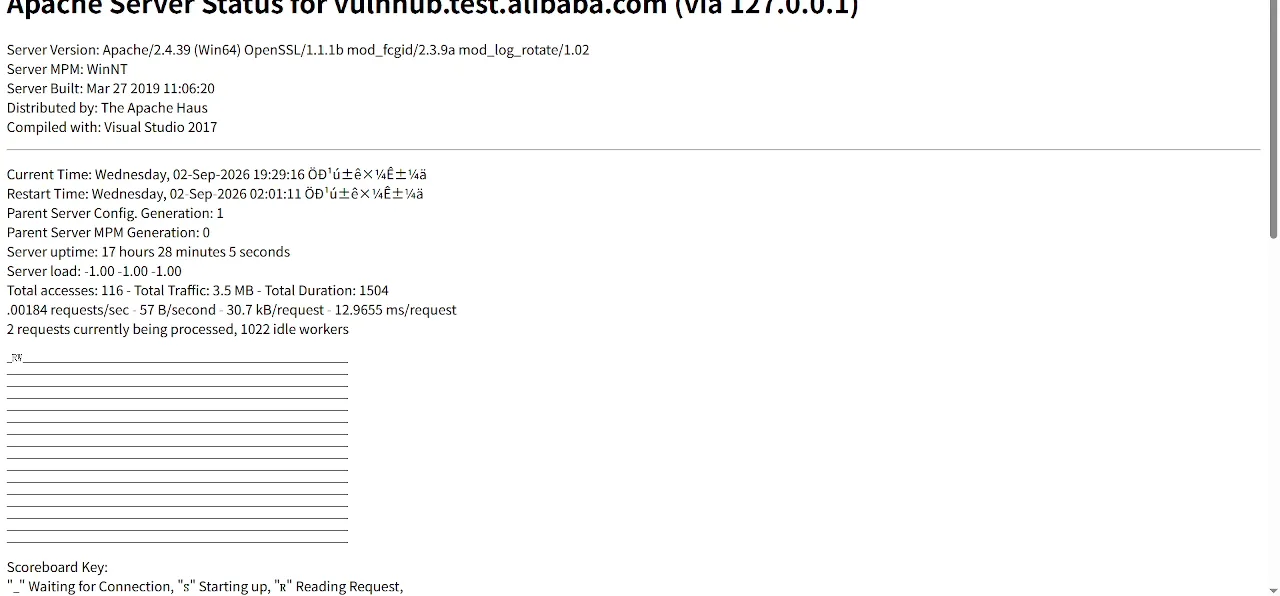
原始证据:整页 Apache Server Status 直接入镜去源视频看 1:12 - 10
看交付形态:报告与浏览器同框
分屏就是这套组合的交付形态:左边是写完的报告,右边是 dsh 和它开着的浏览器。AI 出结论、浏览器留现场——每个论断都能点回原始画面复核。
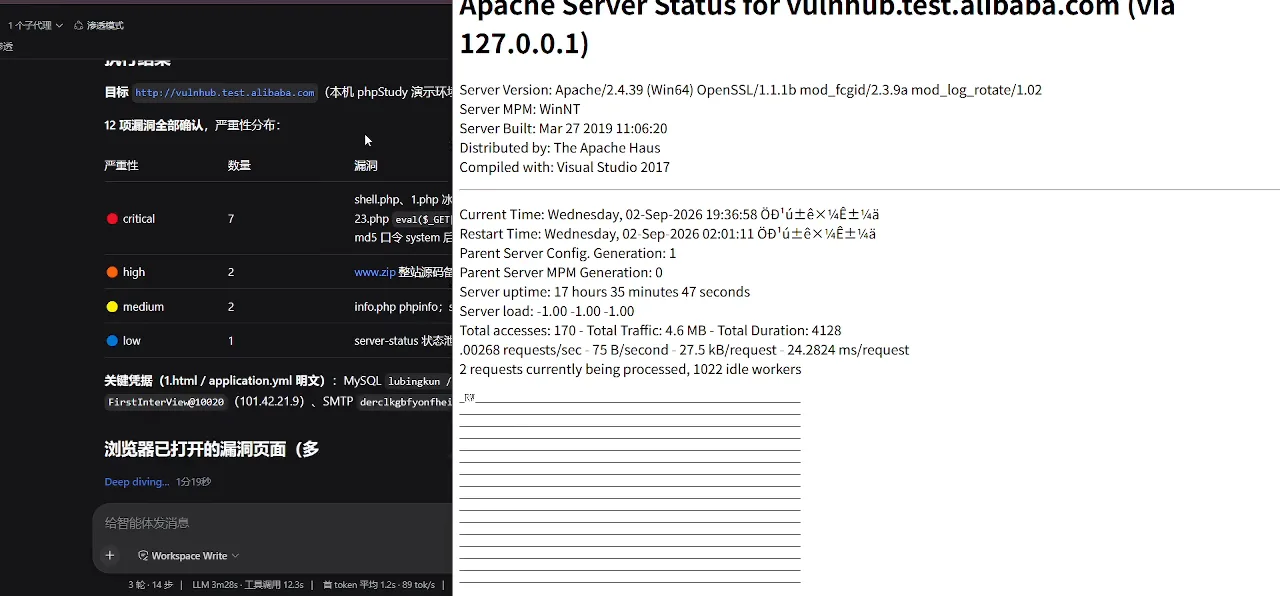
报告与浏览器同框:AI 出报告、浏览器留现场去源视频看 7:12 - 11
分级清单收尾,边界再划一次
收尾帧把结果分级:Critical 2、High 3、Medium 4、Low 1,另有 Info 1,12 项检查全部完成。最后重申边界:这场演示打的是授权靶场;把同款工具面对准任何未获授权的站点都越过法律红线——拿它测试自己的应用、批量处理表单、监控页面,才是正确用法。
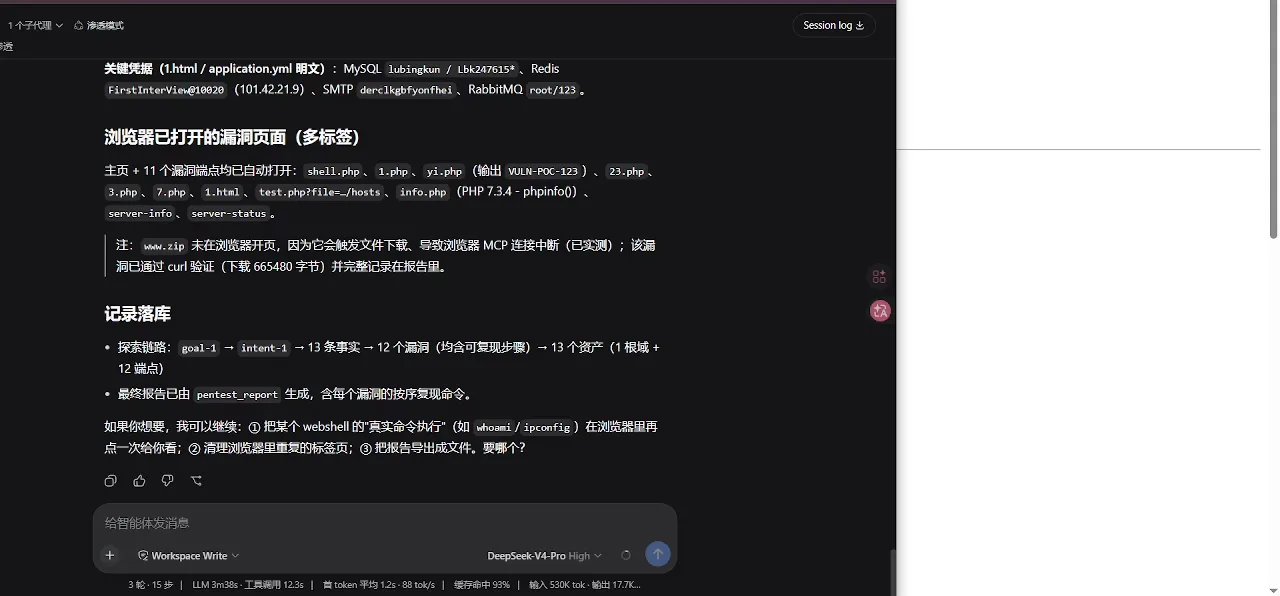
分级清单收尾:Critical 2 / High 3 / Medium 4 / Low 1 + Info 1去源视频看 7:30
常见问题
边界、依赖与成本——读者关于 dsh 浏览器自动化真正会问的问题。
browser automation 和 computer-use 插件有什么区别?
browser MCP 交给 dsh 的是一个浏览器(Playwright 驱动):工具以 browser_* 命名,只操作网页——标签页、元素、快照、网络。computer-use 类插件(如 anionex/dsh-computer-use)面向整个桌面操作系统,靠截屏加无障碍接口驱动任意应用。做网页自动化选 browser MCP;只有需要跨应用操作桌面时才上 computer-use。
要装什么依赖?视频里用的是哪个仓库?
录屏没有亮出仓库名——帧内书证只有 mcp__browser__* 工具名和 .playwright-mcp/ 下载目录,据此可判定它是 Playwright 驱动的 browser MCP。2026-10-04 经 GitHub API 实查的同类开源项目:kyo615/dsh-browser-control(★7)、antibrow/dsh-antibrow(★688)、SciF-Lin/dsh-browsercontrol-mcp(★3)。多数方案需要本机有 Chromium/Chrome,Playwright 由插件自带或经 npm 安装。MCP 的通用接法见 MCP 接入基础;本页刻意不替视频指认任何仓库。
能过网站的反爬吗?登录态怎么办?
录屏打的是授权靶场,没有反爬对抗可看。真实站点各有服务条款与频率限制,生态方案差别也大:有的复用你真实浏览器的登录会话,有的提供持久身份。无论选哪种,先读目标站条款、控制请求频率,条款不允许的事不做。
browser MCP 和 MCP 是什么关系?
MCP(Model Context Protocol)是 dsh 挂载外部工具的通用协议;browser MCP 是其中一类服务,挂载后以 mcp__browser__browser_navigate 这样的名字出现在会话工具清单里(t=112 帧即书证)。安装与排障见 MCP 接入基础页。
安全上要注意什么?
三条边界。其一,授权:演示对象是获准测试的漏洞靶场,把同款工具对准未授权站点在多数地区违法。其二,工具权限:browser_tabs_executeCode 与 browser_tabs_script 能在页面里执行 JS,网络读取需手动许可——按需开启、用完即收。其三,身份:浏览器带着你的 Cookie 与登录态,在敏感账号环境挂载前想清楚。
免费吗?
生态里的插件与 MCP 服务本身开源免费,持续成本是模型 token:录像状态栏显示一次 9 轮 36 步的运行消耗输入 2.5M token(缓存命中 97%)、输出 27.3K token——缓存命中率是成本的最大变量。视频本身在 B 站免费观看。
零基础能跟做吗?要会写代码吗?
不用写代码。你用自然语言下指令,dsh 负责调用工具;认识 URL、标签页和基本页面结构会有帮助,但不需要脚本能力。把本页当一次真实运行的带看,动手接入前先读 MCP 接入基础。
延伸阅读
相邻的几根轴:目录位、前置教程,以及 dsh 触达世界的其他方式。
来源与署名
全部截图为署名 UP 主录制的画面,本页仅作解说引用,版权归原作者;每张图角标带 ?t= 秒数深链,可跳回原视频对应画面。事实源视频的口播段未取帧,其统计数据均按 UP 主片内口径引用。