讓 dsh 接管瀏覽器:browser MCP 實戰觀摩
mcp__browser 工具清單、授權靶場實錄,11 步圖文逐步拆解,每步深鏈回源影片。
最近更新: 2026-10-04
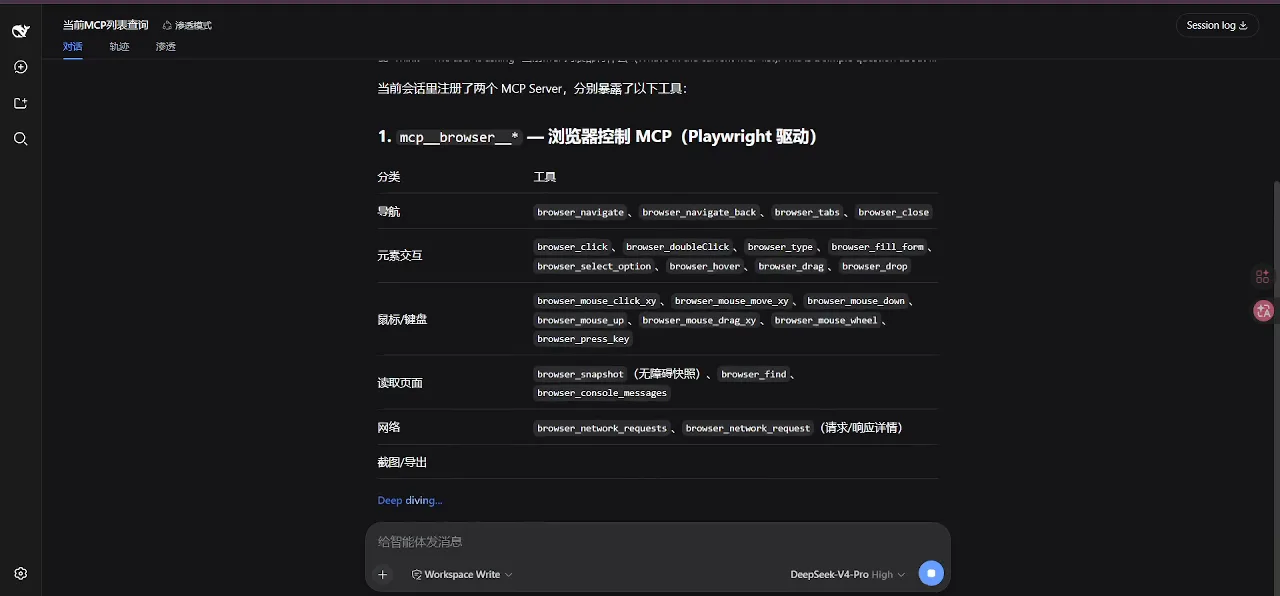
dsh 從 browser MCP 那裡得到的不是截圖猜位置,而是一雙真正的「手」:Playwright 驅動的真實瀏覽器掛載為原生工具後,mcp__browser__browser_navigate、browser_click、browser_snapshot 這些名字會原樣出現在會話工具清單裡,dsh 用它們導覽、點擊、填表、開分頁、讀網路請求。
本頁拆解一支格外乾淨的實錄:頻道主在授權漏洞靶場上完整演示了從掛載工具到交付報告的全過程。如果你還沒接過 MCP,先讀 MCP 接入基礎;本頁專注看懂能力面與一次真實執行的形態。 MCP 接入基礎
重點速覽
- ▸browser MCP 給 dsh 一雙操作真實瀏覽器的手:導覽、點擊、填表、無障礙快照、網路讀取,工具分六組。
- ▸實戰在授權靶場進行:意圖編排、自主開分頁、逐項驗證發現、下載證據包留痕,12 項確認。
- ▸工具清單畫面是本頁主圖:browser_navigate、browser_click、browser_snapshot 等以 mcp__browser__* 前綴一目了然。
- ▸邊界先講清:網頁自動化不是萬用鑰匙——遵守目標站條款與法律,帶著登入狀態的瀏覽器謹慎掛載。
從工具清單到最終報告,逐步走讀
能力面:browser MCP 給 dsh 加了什麼
- 1
讀懂工具清單:dsh 的網頁動詞表
這一幀是本頁的鑰匙:掛載好的 browser MCP 以 mcp__browser__* 前綴列出六組工具——導覽(browser_navigate / navigate_back / new_tab / tabs / close)、元素互動(click / getClickable / input / type / fill / selectOption / hover / drag)、滑鼠模擬(mouse_click_xy / mouse_move_xy / mouse_scroll / screenshot_xy / screenshot_ele)、讀取驗證(browser_snapshot 無障礙樹 / browser_find)、網路(network_requests / network_response,需手動許可)、分頁腳本(tabs_executeCode / tabs_script)。看懂這六組,就看懂了 dsh 在瀏覽器裡能做什麼。
同一幀細讀:六組工具就是 dsh 的網頁動詞表去源影片看 1:52 - 2
看工具在哪執行:會話殼
錄影的工作階段以網頁接管演示為名,掛 1 個子代理、以滲透模式執行,介面分對話、軌跡、滲透三個分頁,旁邊是 Session log。Think 與 Deep diving 狀態提示 dsh 正在自主規劃,而不是步步等人下指令——這就是「接管」與「問答」的區別。
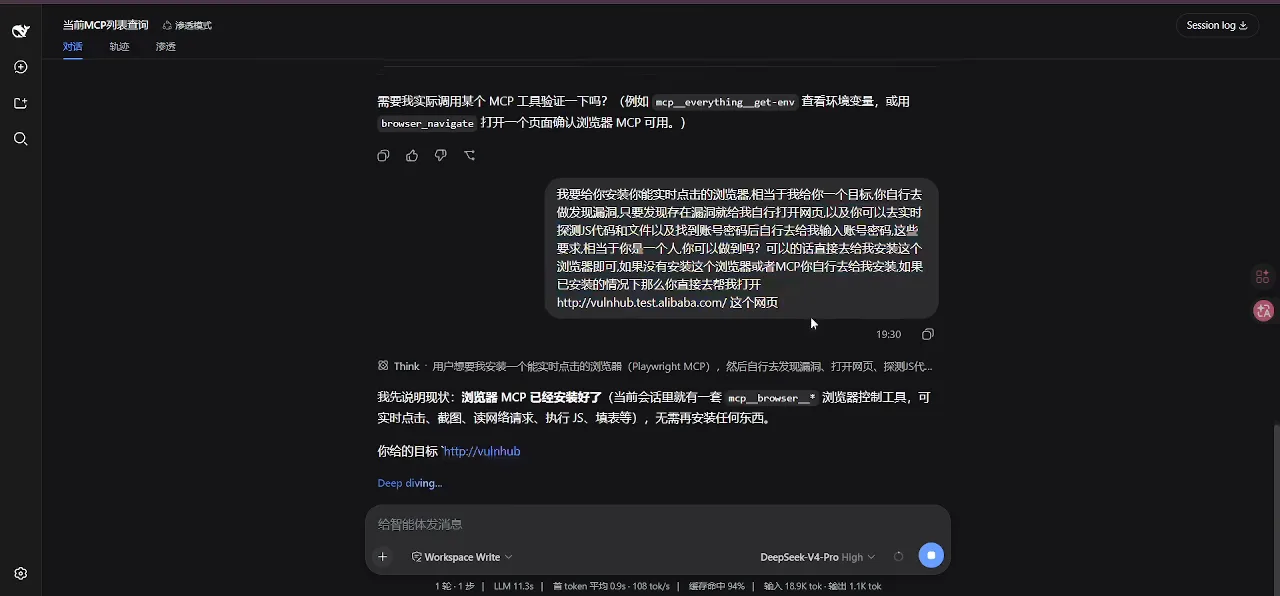
「網頁接管演示」工作階段:滲透模式、1 個子代理、三個分頁去源影片看 2:30
實戰觀摩:授權靶場上的自動化
- 3
看意圖編排如何起步
編排方式值得細看:先 pentest_add_intent 建立 intent-1(目標是找出靶場根網域的全部已知漏洞),再 pentest_add_asset 掛載根網域資產,提示語寫明「建立根資產,供子代理掛載提交」。Deep diving 1m38s 期間,browser MCP 與滲透類 MCP 組合、子代理按 intent id 消費任務——瀏覽器只是被編排的能力之一。
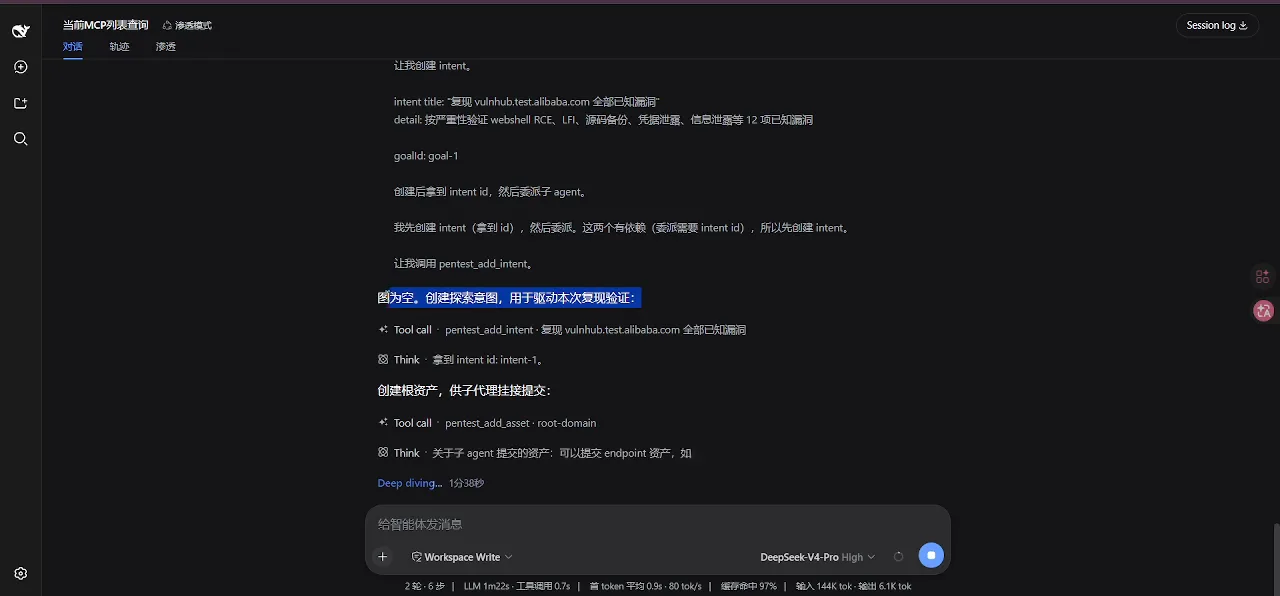
意圖編排起步:先建 intent,再掛 asset,子代理隨後認領去源影片看 4:00 - 4
把進展拆成可勾選的階段
意圖與資產清單把整場任務拆成階段:資訊收集、WAF 指紋識別、資產梳理等條目逐項標記完成。dsh 把一個大目標降維成可驗證的小目標,每一步都能在軌跡裡重播——這個拆法值得搬進你自己的會話。
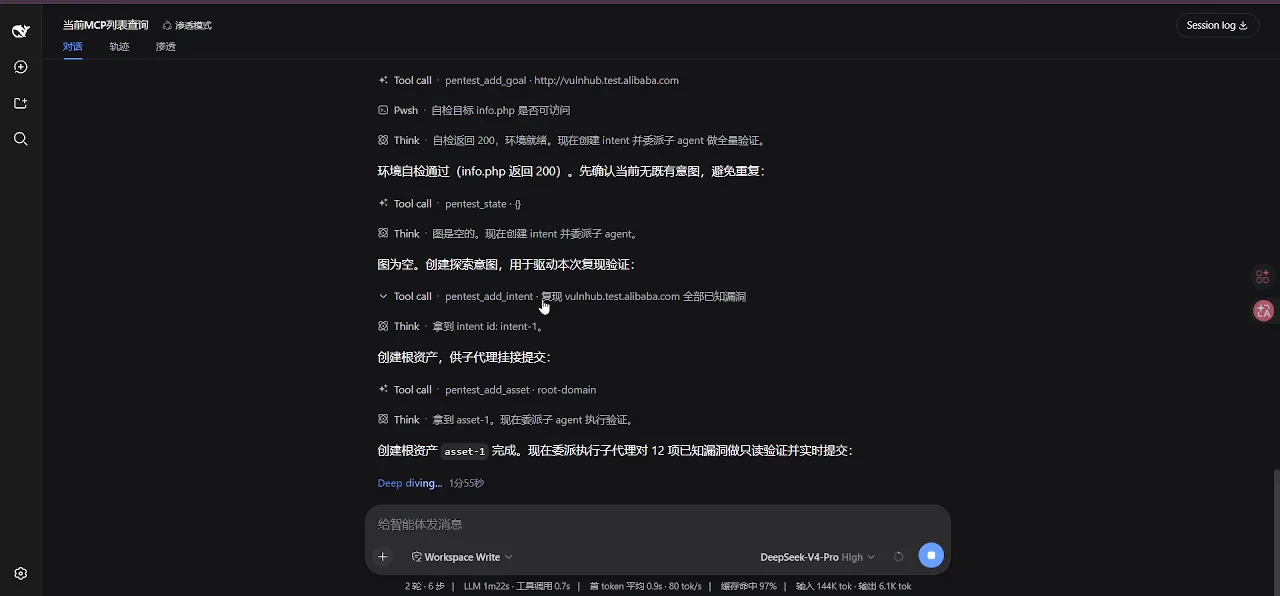
階段清單:資訊收集、WAF 指紋識別逐項打勾去源影片看 4:18 - 5
看它自己開到真實網站
被接管的瀏覽器裡是 Alibaba.com 的真實頁面——AI 代理自主導覽過去並渲染完成。browser_navigate 負責跳轉,browser_snapshot 把頁面轉成模型能讀的無障礙樹,「導覽 + 快照」這個循環就是網頁自動化的基本盤。
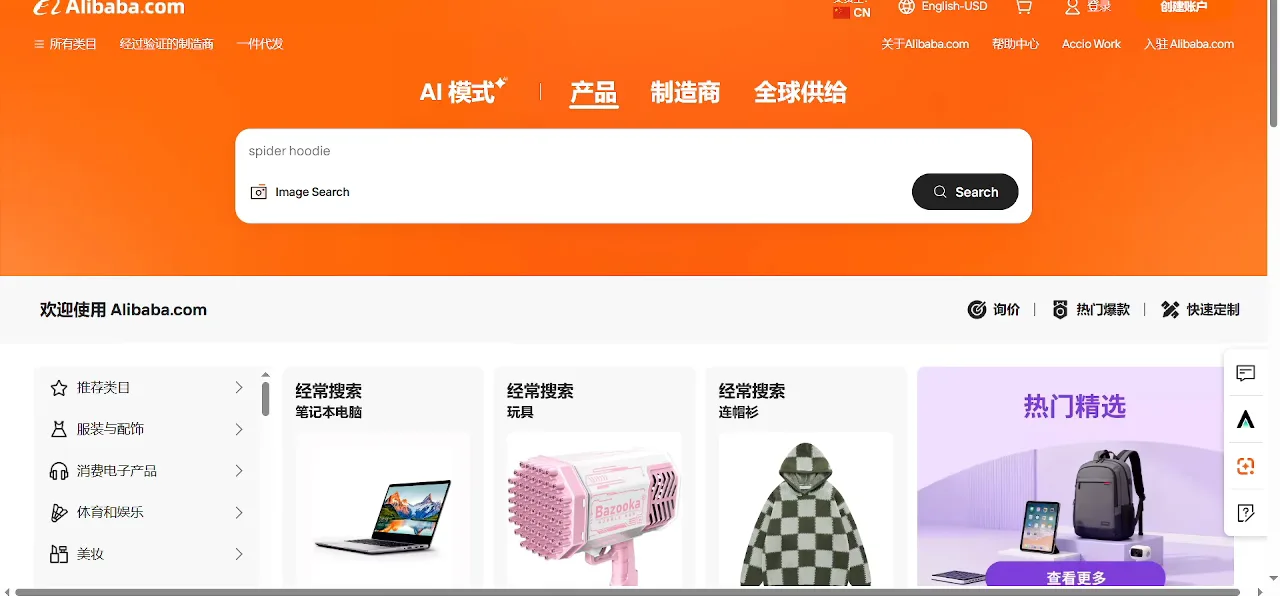
自主導覽到 Alibaba.com:真實網站渲染完成去源影片看 4:30 - 6
看發現如何用 curl 驗證
驗證階段,對話裡出現成串 curl 請求:dsh 把瀏覽器裡看到的可疑點轉成可重現的請求逐一核對。截圖、快照、網路讀取、命令列輸出互相印證——正是這種交叉驗證把「報告」和「我覺得」區分開。
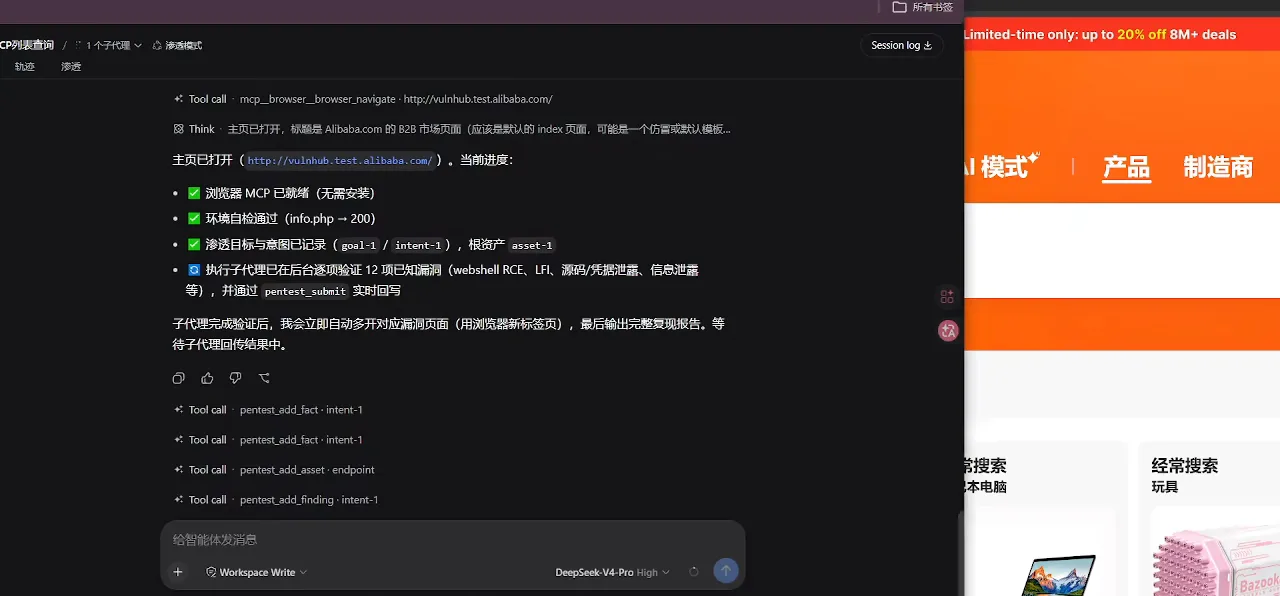
curl 序列逐條驗證:可重現才寫進報告去源影片看 4:48 - 7
看批次導覽進行時
左側是 browser_navigate 的批次呼叫清單,右側是仍開著的即時頁面——接管進行中的樣子。11 個可渲染的發現頁後來就以獨立分頁逐一呈現,用 browser_tabs_new 一次連發 4+ 個分頁是實錄裡的高頻動作。
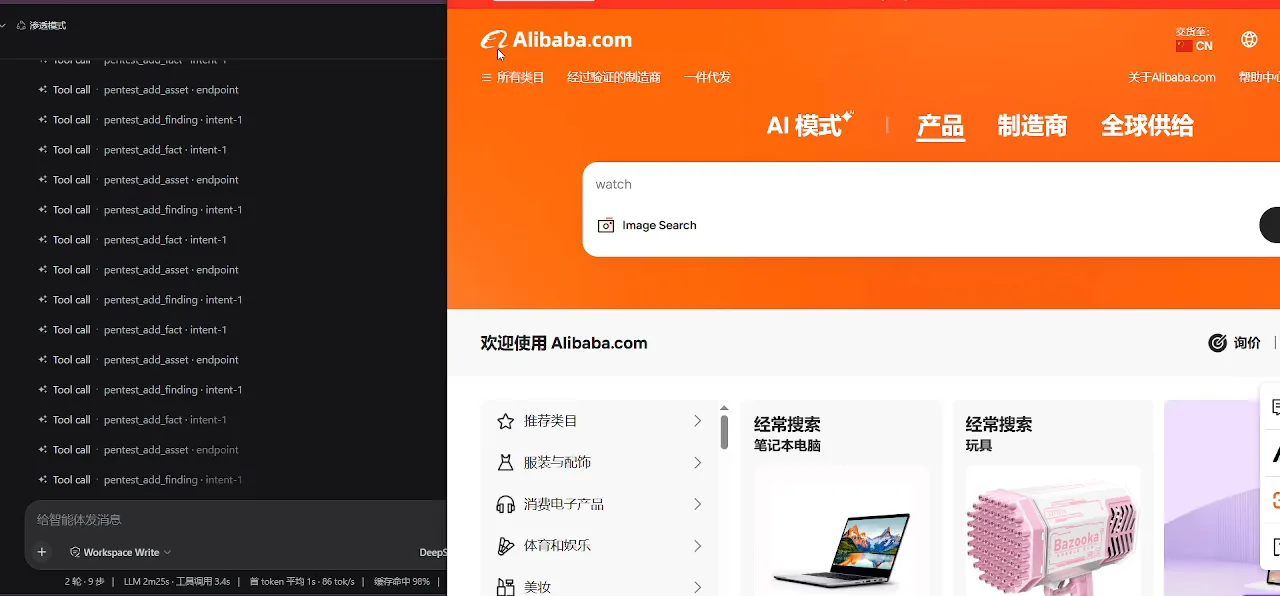
批次 browser_navigate 與即時頁面同框:接管進行時去源影片看 5:45 - 8
讀結論與成本畫像
結論幀:12 項漏洞全部確認,www.zip 以下載證據形式留痕(自動保存在 .playwright-mcp/ 目錄)。狀態列一行給出成本畫像——9 輪 36 步、LLM 9m5s、快取命中 97%、輸入 2.5M token、輸出 27.3K token。另一支解說影片補充了頻道主自己的對比口徑:打包腳本執行比逐條 REPL 平均快 35%、成本約省 21.6%(資料出自人工大黑,按其片內口徑引用)。
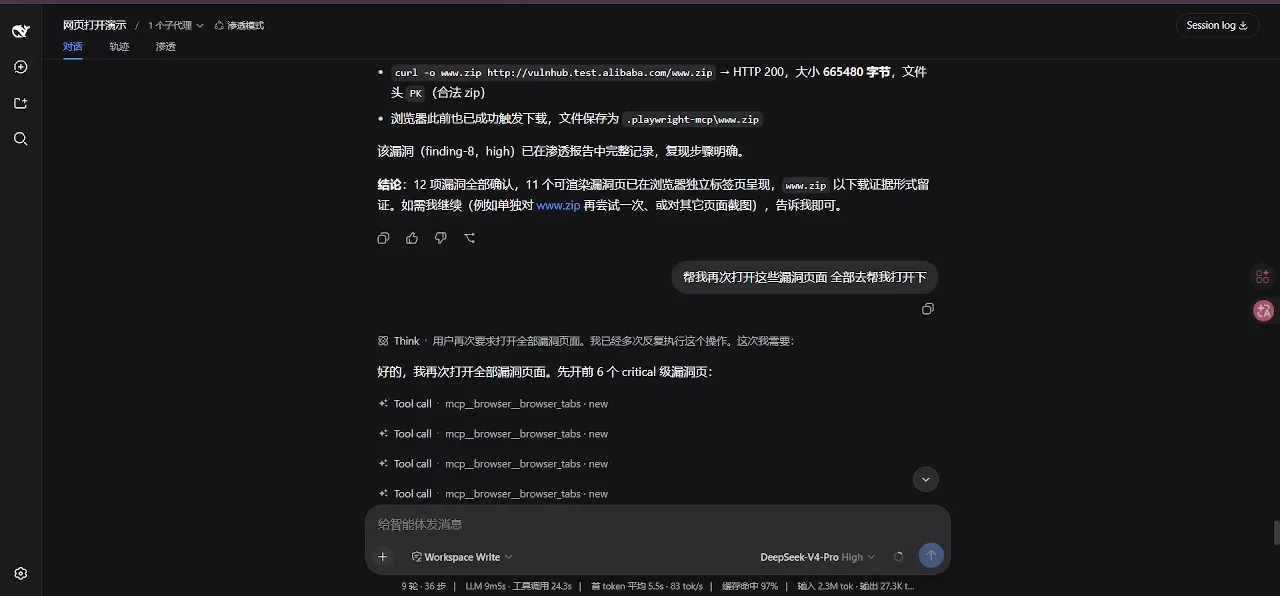
結論幀:12 項確認、分頁連發、狀態列成本畫像去源影片看 1:30
證據形態與安全邊界
- 9
看最原始的證據形態
這是加工最少的證據:一整頁 Apache Server Status 鋪滿可視範圍(Apache/2.4.62 Win64、MySQL/8.4.0、PHP/8.3.14)。伺服器狀態頁本不該暴露在網際網路上,瀏覽器接管讓 dsh 親眼讀到它,再決定下一步探哪裡。
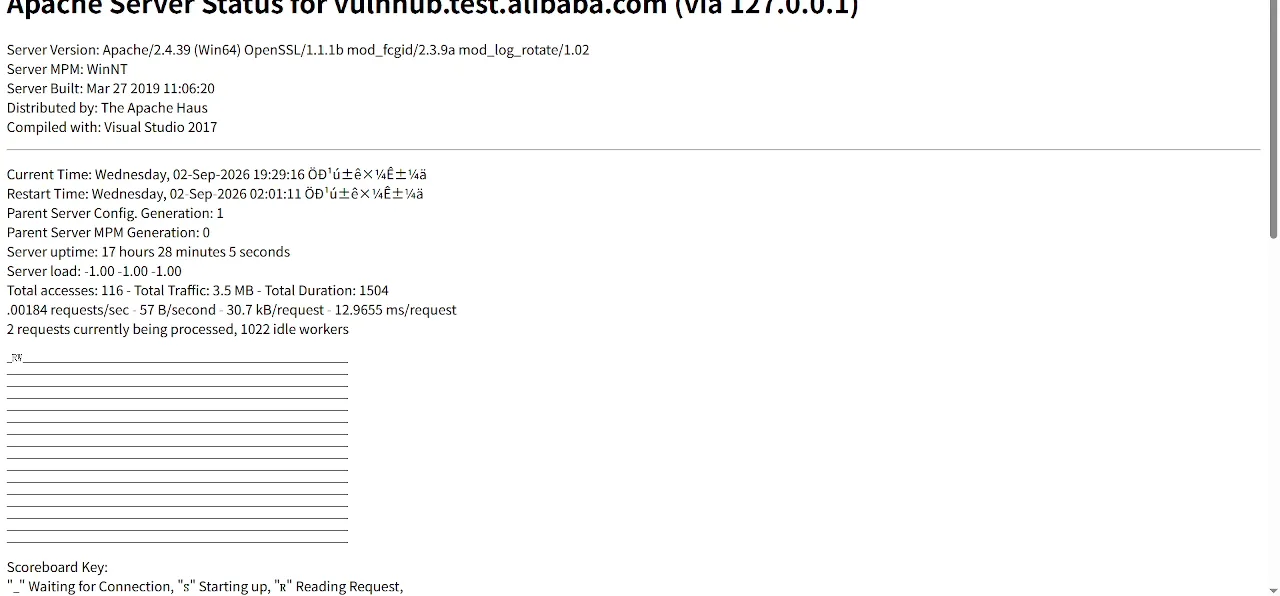
原始證據:整頁 Apache Server Status 直接入鏡去源影片看 1:12 - 10
看交付形態:報告與瀏覽器同框
分割畫面就是這套組合的交付形態:左邊是寫完的報告,右邊是 dsh 和它開著的瀏覽器。AI 出結論、瀏覽器留現場——每個論斷都能點回原始畫面複核。
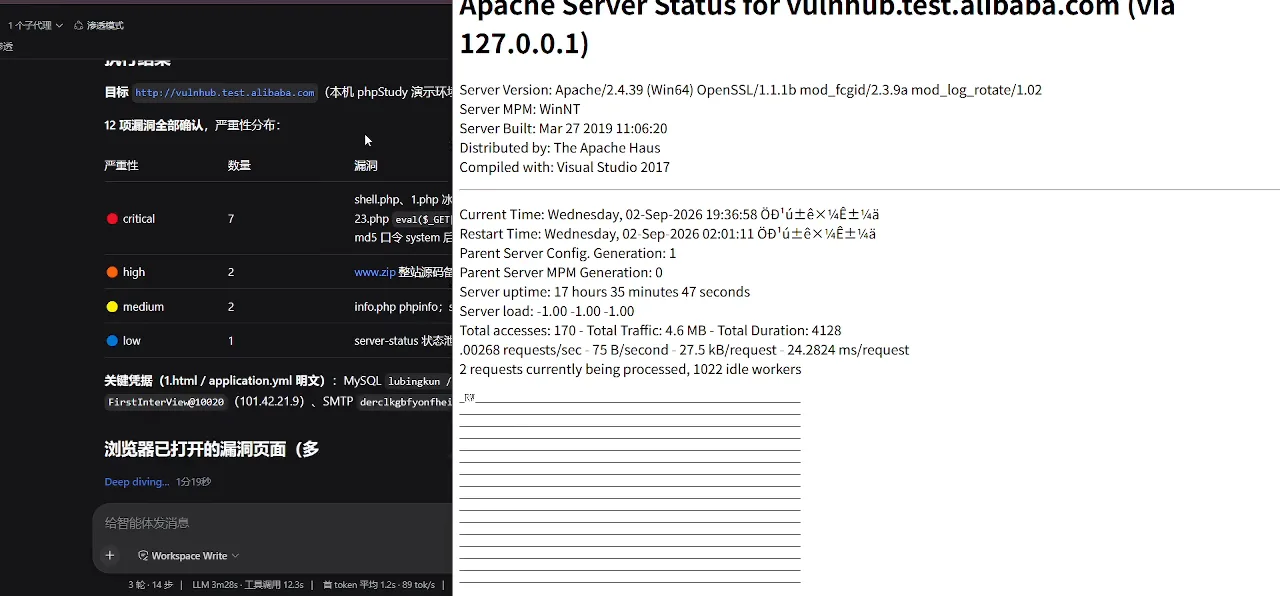
報告與瀏覽器同框:AI 出報告、瀏覽器留現場去源影片看 7:12 - 11
分級清單收尾,邊界再劃一次
收尾幀把結果分級:Critical 2、High 3、Medium 4、Low 1,另有 Info 1,12 項檢查全部完成。最後重申邊界:這場演示打的是授權靶場;把同款工具面對準任何未獲授權的網站都越過法律紅線——拿它測試自己的應用、批次處理表單、監控頁面,才是正確用法。
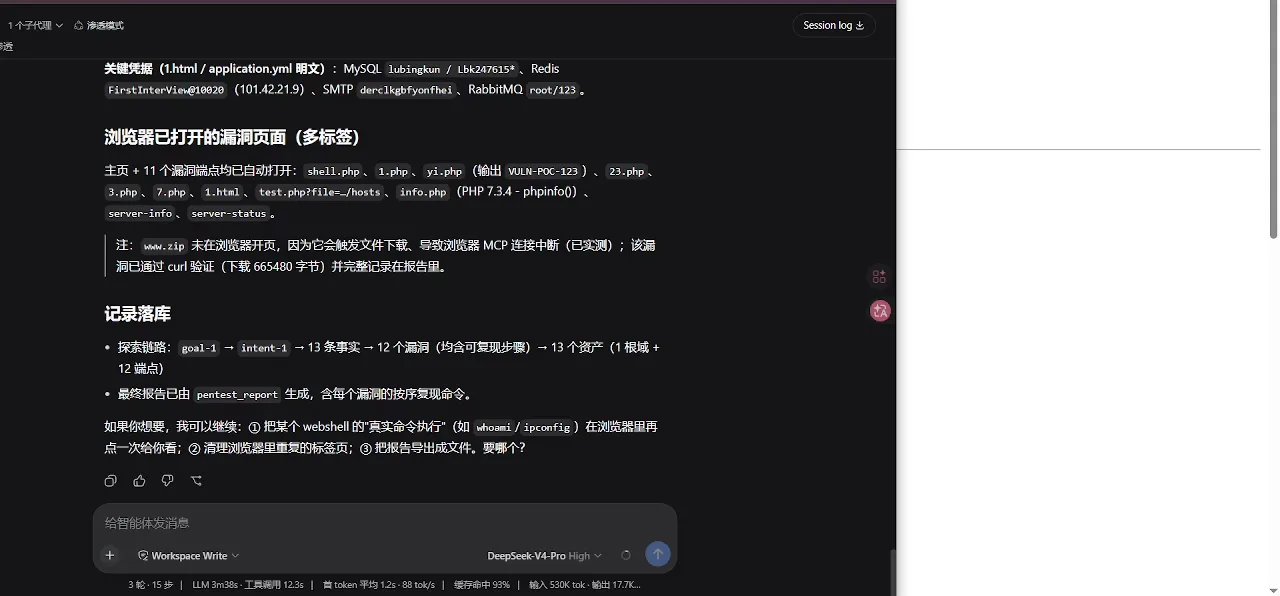
分級清單收尾:Critical 2 / High 3 / Medium 4 / Low 1 + Info 1去源影片看 7:30
常見問題
邊界、相依性與成本——讀者關於 dsh 瀏覽器自動化真正會問的問題。
browser automation 和 computer-use 外掛有什麼區別?
browser MCP 交給 dsh 的是一個瀏覽器(Playwright 驅動):工具以 browser_* 命名,只操作網頁——分頁、元素、快照、網路。computer-use 類外掛(如 anionex/dsh-computer-use)面向整個桌面作業系統,靠截圖加無障礙介面驅動任意應用。做網頁自動化選 browser MCP;只有需要跨應用操作桌面時才上 computer-use。
要裝什麼相依套件?影片裡用的是哪個儲存庫?
錄影沒有亮出儲存庫名——畫面內書證只有 mcp__browser__* 工具名和 .playwright-mcp/ 下載目錄,據此可判定它是 Playwright 驅動的 browser MCP。2026-10-04 經 GitHub API 實查的同類開源專案:kyo615/dsh-browser-control(★7)、antibrow/dsh-antibrow(★688)、SciF-Lin/dsh-browsercontrol-mcp(★3)。多數方案需要本機有 Chromium/Chrome,Playwright 由外掛自帶或經 npm 安裝。MCP 的通用接法見 MCP 接入基礎;本頁刻意不替影片指認任何儲存庫。
能過網站的反爬嗎?登入狀態怎麼辦?
錄屏打的是授權靶場,沒有反爬對抗可看。真實網站各有服務條款與頻率限制,生態方案差別也大:有的重用你真實瀏覽器的登入會話,有的提供持久身分。無論選哪種,先讀目標站條款、控制請求頻率,條款不允許的事不做。
browser MCP 和 MCP 是什麼關係?
MCP(Model Context Protocol)是 dsh 掛載外部工具的通用協定;browser MCP 是其中一類服務,掛載後以 mcp__browser__browser_navigate 這樣的名字出現在會話工具清單裡(t=112 畫面即書證)。安裝與除錯見 MCP 接入基礎頁。
安全上要注意什麼?
三條邊界。其一,授權:演示對象是獲准測試的漏洞靶場,把同款工具對準未授權網站在多數地區違法。其二,工具權限:browser_tabs_executeCode 與 browser_tabs_script 能在頁面裡執行 JS,網路讀取需手動許可——按需開啟、用完即收。其三,身分:瀏覽器帶著你的 Cookie 與登入狀態,在敏感帳號環境掛載前想清楚。
免費嗎?
生態裡的外掛與 MCP 服務本身開源免費,持續成本是模型 token:錄影狀態列顯示一次 9 輪 36 步的執行消耗輸入 2.5M token(快取命中 97%)、輸出 27.3K token——快取命中率是成本的最大變數。影片本身在 B 站免費觀看。
零基礎能跟做嗎?要會寫程式嗎?
不用寫程式。你用自然語言下指令,dsh 負責呼叫工具;認識 URL、分頁和基本頁面結構會有幫助,但不需要腳本能力。把本頁當一次真實執行的帶看,動手接入前先讀 MCP 接入基礎。
延伸閱讀
相鄰的幾根軸:目錄位、前置教學,以及 dsh 觸達世界的其他方式。
來源與署名
全部截圖為署名頻道主錄製的畫面,本頁僅作解說引用,版權歸原作者;每張圖角標帶 ?t= 秒數深鏈,可跳回原影片對應畫面。事實源影片的口播段未取幀,其統計數據均按頻道主片內口徑引用。